

L’ identifiant d’un partenaire détourné
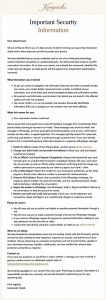
Kempinski a écrit à ses clients qui ont une réservation à venir. Le groupe y explique qu’un tiers non autorisé a utilisé un identifiant d’accès appartenant à l’un de ses partenaires technologiques. Cet accès a permis de consulter une partie des informations de réservation.
Le groupe dit avoir révoqué l’identifiant et fermé la voie d’accès dès qu’il a découvert l’incident. Il a aussi lancé une enquête avec un spécialiste indépendant en cybersécurité. Une porte-parole a confirmé à l’agence allemande dpa que l’Hotel Adlon Kempinski Berlin, situé face à la porte de Brandebourg, fait partie des établissements concernés.
 Des numéros de passeport peut-être exposés
D’après les premiers résultats de l’enquête, les données en cause comprennent les noms des clients, leurs coordonnées (adresse e-mail et numéro de téléphone) et les détails de leur réservation : hôtel, dates de séjour et numéro de confirmation.
Le groupe affirme qu’aucune donnée de carte de paiement n’a été atteinte, car ces informations ne sont pas stockées dans le système compromis. Il reste en revanche prudent sur les autres informations : « Nous ne pouvons ni confirmer ni exclure que des données personnelles sensibles, telles que des numéros de passeport ou de visa, aient été affectées. »
Kempinski précise que les réservations restent confirmées. Le groupe n’a donné ni le nombre de clients concernés ni le nom du partenaire technologique.
Des demandes de paiement frauduleuses par WhatsApp
Le principal risque concerne les messages frauduleux. Kempinski confirme que des clients ont été contactés par des tiers qui se font passer pour ses hôtels, par e-mail, SMS ou WhatsApp. Ces messages citent de vraies informations de réservation, comme le numéro de confirmation et les dates de séjour, pour paraître authentiques.
Ils demandent en général un paiement, ou une confirmation des coordonnées bancaires pour « sécuriser » la réservation au moyen d’un lien. Le groupe rappelle qu’il ne demandera jamais de confirmer des coordonnées bancaires par un lien, ni d’effectuer un paiement par un lien envoyé sur WhatsApp.
Aux clients qui ont déjà payé, Kempinski recommande de faire bloquer leur carte, de contester l’opération auprès de leur banque, de porter plainte et de conserver toutes les preuves de l’échange. Le groupe propose de leur fournir une attestation écrite confirmant que le débit n’a été ni autorisé ni traité par l’hôtel. Une adresse dédiée, breach-notification2026@kempinski.com, permet aussi de vérifier si un message est authentique.
Mieux protéger les accès des partenaires
Kempinski dit travailler avec le partenaire concerné pour renforcer la sécurité de leur écosystème de données commun, en particulier la protection et la surveillance des identifiants confiés aux partenaires. Le groupe a aussi prévenu les autorités de protection des données compétentes, comme la réglementation l’exige.
Une menace qui s’intensifie avec l’IA
L’incident survient alors que Booking constate une hausse des escroqueries appuyées sur l’intelligence artificielle. Le 12 novembre, au Web Summit de Lisbonne, sa directrice de la sécurité, Marnie Wilking, a expliqué que la qualité des traductions produites par l’IA permet aux fraudeurs de viser des marchés qu’ils touchaient peu jusqu’ici, notamment le Japon et la Chine.
Selon elle, les attaquants exploitent la confiance qui caractérise le secteur en se faisant passer pour un hôtel, un partenaire ou une plateforme de réservation. D’après un rapport de l’éditeur israélien de cybersécurité Check Point, les attaques contre l’hôtellerie, le voyage et les loisirs ont augmenté de 50 % en 2025. Booking fait par ailleurs l’objet d’une enquête de la Commission européenne sur sa protection des clients contre le hameçonnage.
La plateforme dit utiliser elle-même l’IA pour bloquer les fausses réservations et vérifier l’identité des utilisateurs comme des hébergeurs. Elle indique avoir bloqué 14,6 millions de tentatives de transactions frauduleuses en 2025, soit 22 % de plus que l’année précédente.
Analyse – Le prestataire, angle mort de la sécurité hôtelière
Analyse – Le cas Kempinski montre que la sécurité d’un groupe dépend aussi de celle de ses prestataires. Ici, la fuite vient d’un identifiant confié à un partenaire technologique, pas des systèmes du groupe. Pour les propriétaires et les exploitants, la gestion des accès donnés aux prestataires devient un sujet de gouvernance à part entière, d’autant que les données de réservation alimentent directement les fraudes visant les clients.
At a glance by The Hospitality Tribune
Kempinski discloses guest data breach via third-party credential
Unauthorised party misused a technology partner’s access credential to reach upcoming reservation data
Exposed: names, emails, phone numbers, hotel, stay dates and booking confirmation numbers
No payment card data involved; passport or visa numbers cannot be ruled out
Hotel Adlon Kempinski Berlin among affected properties
Guests targeted by fraudulent payment requests via email, SMS and WhatsApp