

Pierre & Vacances ciblé à son tour
Le groupe Pierre & Vacances-Center Parcs a confirmé ces derniers jours qu’une cyberattaque avait affecté l’une de ses filiales, exposant potentiellement les données liées à 1,6 million de réservations.
Selon les premières investigations relayées par France Info, l’incident concernerait la marque « La France du Nord au Sud », filiale de maeva&co.
Les données compromises incluraient notamment noms, numéros de téléphone, dates de naissance, numéros de réservation ainsi que dates et lieux de séjour.
Le groupe affirme qu’aucune donnée bancaire ni adresse e-mail n’aurait été collectée. Une plainte a été déposée et la Commission nationale de l’informatique et des libertés a été notifiée.
Un possible point commun autour des outils de réservation
Ces derniers mois et même très récemment, plusieurs autres acteurs majeurs du tourisme ont communiqué sur des incidents comparables.
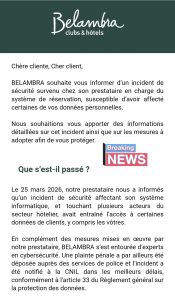
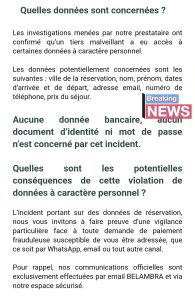
Chez Homair, Vacancéole ou Belambra, les données concernées présentent des similitudes frappantes : identité des clients, coordonnées, dates de séjour, destinations ou montants des réservations.
Dans tous les cas, les entreprises concernées assurent qu’aucune donnée bancaire ni mot de passe n’a été compromis.
Pour plusieurs spécialistes cybersécurité, cette répétition d’incidents pourrait révéler une vulnérabilité plus large liée à un même écosystème technologique utilisé dans les systèmes de réservation du tourisme et de l’hospitality.
Le profil des données compromises correspond en effet très précisément aux informations généralement centralisées dans les logiciels de réservation, moteurs de réservation ou plateformes de gestion de séjours utilisées par de nombreux opérateurs du secteur.
 Des données très sensibles pour les fraudeurs
Même sans données bancaires, les informations compromises restent particulièrement exploitables.
Avec un nom, un numéro de téléphone, une destination, des dates de séjour et un montant payé, un cybercriminel peut facilement construire un faux remboursement, une promotion fictive, un faux service client ou une campagne de phishing extrêmement crédible via SMS, téléphone ou WhatsApp.
Et c’est précisément ce qui inquiète de nombreux observateurs : la banalisation progressive de ces fuites de données dans le tourisme et l’hospitality.
Car derrière les communications rassurantes, ces incidents exposent potentiellement des millions de voyageurs à des fraudes de plus en plus sophistiquées.
Un enjeu désormais stratégique pour l’hospitality
Longtemps considérée comme un sujet technique, la cybersécurité devient aujourd’hui un enjeu stratégique majeur pour l’industrie touristique.
Le secteur repose désormais sur des plateformes de réservation interconnectées, des CRM centralisés, des prestataires multiples et une circulation massive de données clients.
Dans ce contexte, une seule faille peut avoir des répercussions considérables sur plusieurs marques simultanément.
Pour l’hospitality, la question n’est désormais plus de savoir si de nouvelles attaques auront lieu, mais quand.
At a glance 👀
Several French tourism groups recently disclosed cyberattacks affecting customer reservation data
Pierre & Vacances-Center Parcs confirmed exposure linked to 1.6 million bookings
Belambra, Homair and Vacancéole also reported similar incidents
Industry observers suspect a shared reservation software ecosystem
Reservation data remains highly valuable for phishing and fraud campaigns
Cybersecurity is becoming a strategic issue for the hospitality industry